

Sécurité du projet
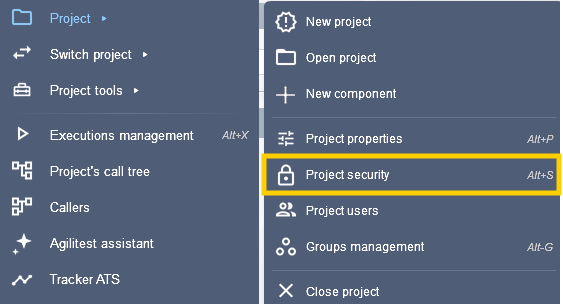
Pour accéder au panneau de sécurité du projet, cliquez sur Projet > Sécurité du projet
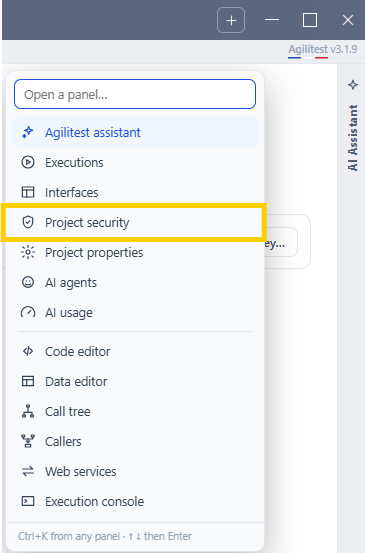
Ou directement dans la fenêtre de l'assistant IA.
Mots de passe du projet
Ce qu'il faut savoir sur les mots de passe dans Agilitest :
- Les mots de passe ne sont pas imprimés dans l'interface utilisateur de l'éditeur, sauf dans son menu d'édition.
- Ils ne sont pas visibles dans les fichiers ATS .
- Ils ne sont pas visibles dans les rapports et les fichiers ATSV.
- Ils ne sont pas visibles dans les journaux générés par Agilitest et ATS.
Les mots de passe ne sont pas utilisés partout volontairement, pour des raisons de sécurité. Il est possible de les utiliser dans la saisie de texte et de saisir un mot de passe pour démarrer une session SAP ou une authentification API.
Vous pouvez créer et gérer des mots de passe, qui sont réutilisables sous forme cryptée dans vos scripts, avec le mot-clé "$pass".
Agilitest vous permet d'enregistrer des variables qui sont ensuite cryptées dans des fichiers ATS .
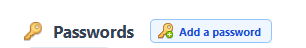
Pour créer un mot de passe, cliquez sur «Ajouter un mot de passe»
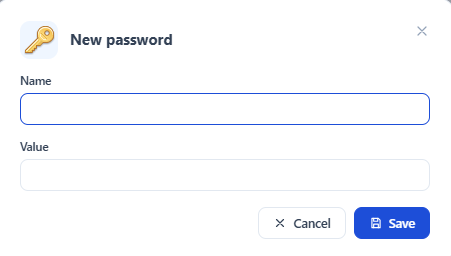
Ensuite, entrez le nom que vous souhaitez donner à votre mot de passe et sa valeur qui sera ensuite cryptée.
Les variables cryptées n'apparaissent pas en texte clair dans les fichiers ou dans l'interface d'édition des tests.
Modifier la clé du coffre-fort
Si vous utilisez un mot de passe tel quel, vous utilisez une clé de chiffrement par défaut dans le noyau d'ats, qui est visible par les membres du projet.
Pour renforcer la sécurité, vous devez définir la clé de chiffrement.
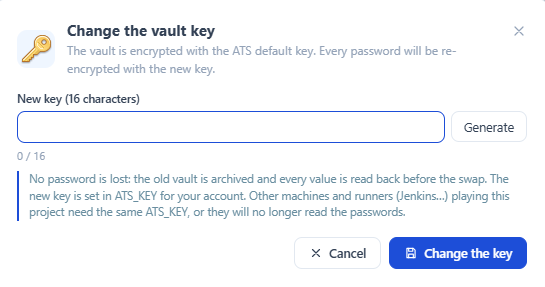
Vous devez configurer une clé d'environnement sur la machine en cours d'exécution ; celle-ci sera configurée automatiquement dans Agilitest.
Pour cela, cliquez sur «Modifier la clé…»
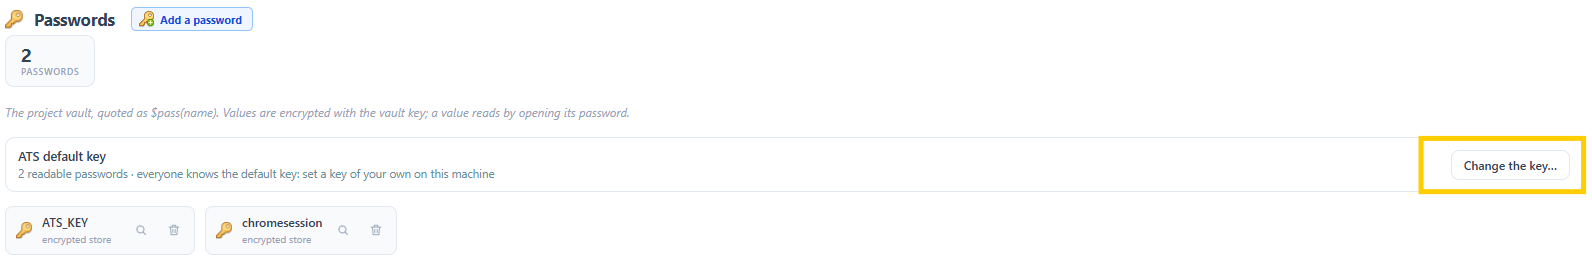
Le coffre-fort est chiffré à l'aide de la clé par défaut « ATS ». Chaque mot de passe sera rechiffré à l'aide de la nouvelle clé.
Utilisation des mots de passe
Les mots de passe peuvent également être gérés à l'aide du raccourci des touches spéciales lors de la saisie de texte.
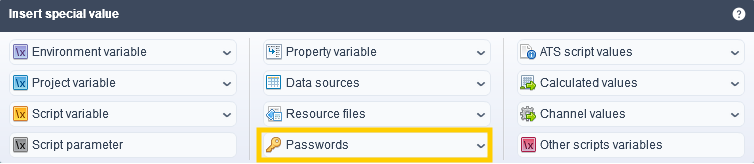
La valeur peut ensuite être récupérée dans l'ATS comme une variable normale à l'aide du mot-clé $pass(variable).
Chaque variable déclarée à l'aide des variables $pass() est traitée de la même manière.
Vous pouvez utiliser une variable d'environnement comme clé de récupération du mot de passe.
Dans les valeurs spéciales, sélectionnez la valeur "password", puis entrez une variable d'environnement.
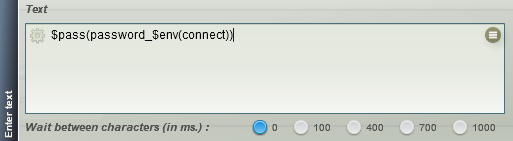
Quand utiliser des mots de passe cryptés ?
Nous vous recommandons d'utiliser des mots de passe cryptés lorsque vous n'avez pas d'autres options.
Nous vous déconseillons d'effectuer vos tests avec des comptes d'utilisateurs réels en cryptant les mots de passe. La solution que nous recommandons est de créer des utilisateurs dédiés aux tests et disposant de leurs propres privilèges, si possible limités.
💡 Conseil
Si vous ne pouvez pas faire autrement, comme lorsque vous voulez tester le compte administrateur, nous vous conseillons de le faire sur des environnements similaires à la production, mais sécurisés différemment (par exemple, physiquement dans vos locaux).
Si vous effectuez des tests sur des systèmes dans le cloud, vous ne pourrez pas faire autrement. Dans ce cas, nous vous conseillons de compléter ce mécanisme, par exemple en utilisant des protocoles de transfert sécurisés tels que https ou en utilisant des mots de passe à usage unique émis par un serveur sécurisé.


